Conformité
La conformité des cookies au RGPD avec GetCookies
Selon le RGPD et la directive ePrivacy, les cookies non essentiels ne peuvent être déposés qu'après un consentement libre, spécifique, éclairé et univoque du visiteur, et vous devez pouvoir le prouver. GetCookies prend en charge l'aspect technique de cette exigence sur votre site web. Il ne remplace ni un conseil juridique ni le reste de votre programme RGPD.
Ce qu'exigent les règles, et comment GetCookies y répond
Consentement préalable
Les scripts non essentiels sont bloqués jusqu'au consentement du visiteur. GetCookies intercepte les traceurs connus et prend en charge les scripts que vous marquez avec
type="text/plain"et un attribut de catégorie.Choix granulaire
Les visiteurs peuvent accepter ou refuser par catégorie (par exemple analytique et marketing), et refuser aussi facilement qu'accepter.
Preuve du consentement
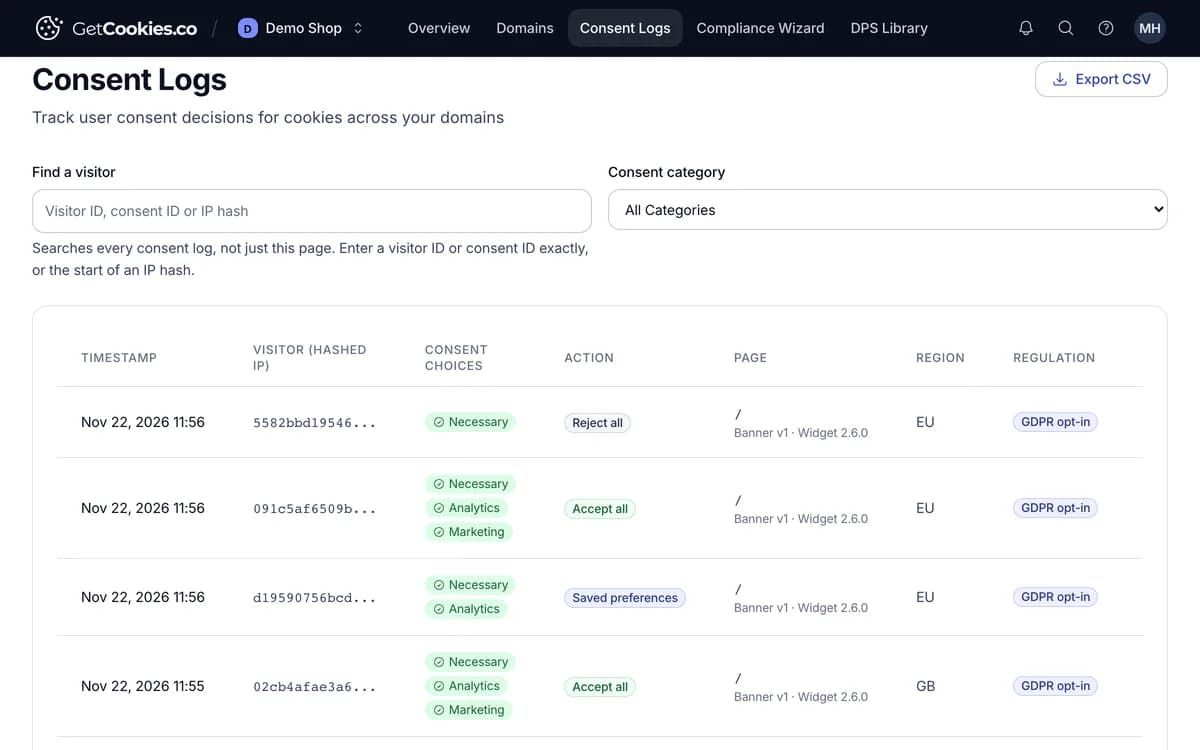
Chaque décision est stockée sous forme de journal de consentement avec un horodatage et les catégories choisies, que vous pouvez consulter dans le tableau de bord et, à partir de Starter, exporter en CSV. La durée de conservation des journaux dépend de votre offre.
Retrait
Un badge flottant de paramètres des cookies permet aux visiteurs de rouvrir leurs choix et de les modifier à tout moment.
Transparence
Les scans listent chaque cookie détecté avec sa finalité et son expiration. À partir de Pro, vous pouvez intégrer une déclaration des cookies et publier des pages de politique hébergées, construites à partir des résultats de vos scans.
Règles régionales
Le type de bannière suit la localisation du visiteur sur toutes les offres : opt-in de type RGPD pour les visiteurs de l'UE, de l'EEE et du Royaume-Uni, et avis opt-out pour les visiteurs américains. Le ciblage géographique (Pro et supérieures) permet de limiter la bannière aux régions de votre choix.
Des outils pour le reste de votre travail de protection de la vie privée
Demandes des personnes concernées
Suivez les demandes d'accès et de suppression et consultez l'historique de consentement d'un visiteur pour y répondre.
Vue d'ensemble des sous-traitants
Documentez les sous-traitants tiers utilisés par votre site et auditez-les à partir de vos scans.
Google Consent Mode v2 et IAB TCF 2.3
Transmettez les signaux de consentement aux balises Google et aux fournisseurs de technologies publicitaires (Pro et supérieures).
Scans planifiés
Relancez automatiquement les scans afin de détecter les nouveaux cookies lorsque votre site change (Pro et supérieures).
Ce que GetCookies ne fait pas
GetCookies ne rédige pas vos registres des activités de traitement, n'effectue pas d'AIPD et n'évalue pas vos fournisseurs. Il ne couvre pas le consentement dans les applications mobiles natives. IAB TCF 2.3 y est intégré, mais GetCookies n'est pas encore enregistré auprès d'IAB Europe en tant que CMP ; il n'envoie donc pas encore de chaînes TC. Consultez la liste complète sur la page des tarifs.
GetCookies en tant que votre sous-traitant
Lorsque vous utilisez GetCookies, Getia AS traite les enregistrements de consentement pour votre compte. Nos conditions en tant que sous-traitant figurent dans l'Addendum de traitement des données, les prestataires que nous utilisons sont listés sur la page des sous-traitants ultérieurs et nos mesures de sécurité sur la page de sécurité. Les données sont stockées et traitées dans l'UE (Pays-Bas), et des clauses contractuelles types couvrent nos prestataires américains Railway et Cloudflare.
Nous informons nos clients avant d'ajouter de nouveaux sous-traitants ultérieurs. Les clients peuvent s'y opposer et résilier le contrat si l'objection ne peut pas être résolue.
Autorité de contrôle
Getia AS est établie en Norvège ; notre autorité de contrôle est donc le Datatilsynet, l'autorité norvégienne de protection des données (Postboks 458 Sentrum, 0105 Oslo, datatilsynet.no). Questions sur la protection des données : [email protected].
Essayez GetCookies sur votre propre site
Commencez avec l'offre Free : un domaine, une analyse des cookies et une bannière de consentement, sans carte bancaire. Passez à une offre supérieure seulement si vous avez besoin de plus.
Commencer gratuitement